GDPR
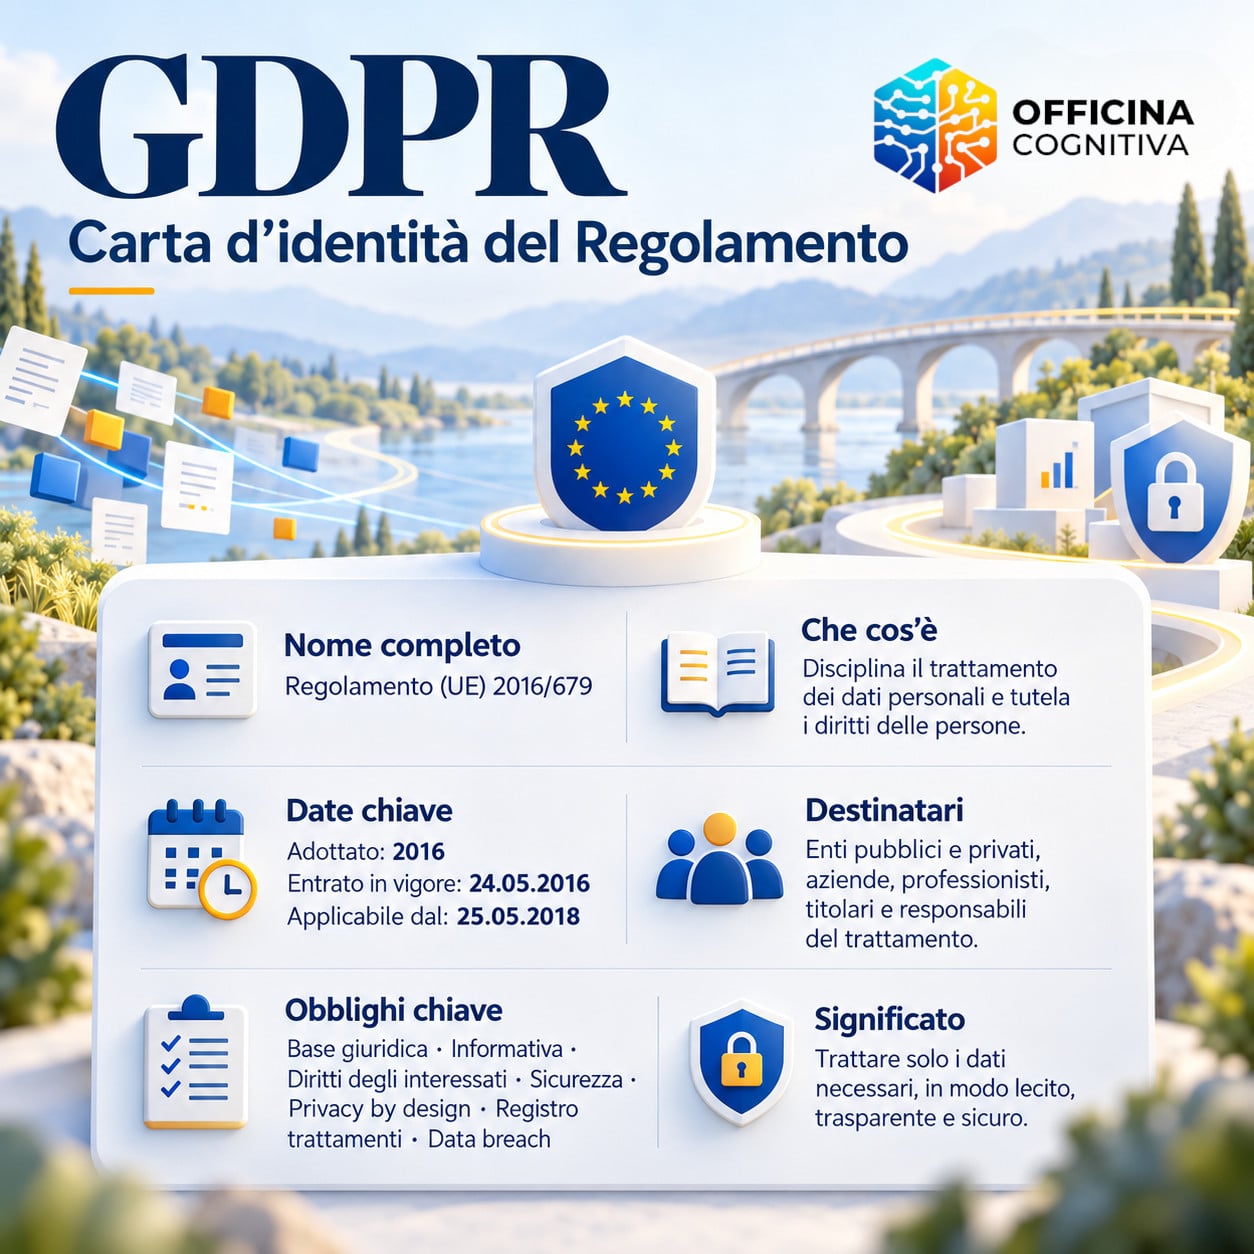
È il regolamento europeo che disciplina il trattamento dei dati personali e tutela i diritti e le libertà delle persone rispetto all’uso delle loro informazioni. Introduce un principio fondamentale: chi tratta dati deve poter dimostrare di farlo in modolecito, trasparente, proporzionato e sicuro.
Nome completo
Regolamento (UE) 2016/679 — General Data Protection Regulation.
Adottato
27 aprile 2016
Entrato in vigore
24 maggio 2016
Applicabile dal
25 maggio 2018
A chi si rivolge
Si applica a organizzazioni pubbliche e private, professionisti, aziende, enti e associazioni che trattano dati personali. Riguarda in particolare:
- titolari del trattamento;
- responsabili del trattamento;
- soggetti che operano nell’UE;
- in alcuni casi, anche organizzazioni extra-UE che offrono beni o servizi a persone nell’Unione o ne monitorano il comportamento.
Che cosa protegge
Qualsiasi informazione riferita o riferibile a una persona fisica identificata o identificabile. Prevede tutele rafforzate per particolari categorie di dati, tra cui dati relativi alla salute, dati biometrici, genetici, convinzioni religiose, opinioni politiche e appartenenza sindacale.
Principi fondamentali
Liceità, correttezza e trasparenza; limitazione delle finalità; minimizzazione dei dati; esattezza; limitazione della conservazione; integrità e riservatezza; accountability.
Principali obblighi introdotti o rafforzati
- definire una base giuridica per ogni trattamento;
- fornire informazioni chiare agli interessati;
- garantire i diritti di accesso, rettifica, cancellazione, limitazione, portabilità e opposizione;
- applicare privacy by design e by default;
- adottare misure tecniche e organizzative adeguate alla sicurezza;
- tenere, quando previsto, il registro delle attività di trattamento;
- effettuare unaDPIA(Data Protection Impact Assessment – Valutazione d’impatto sulla protezione dei dati) per trattamenti che possono presentare rischi elevati;
- nominare unDPO(Data Protection Officer – Responsabile della protezione dei dati) nei casi previsti;
- disciplinare i rapporti con i responsabili esterni;
- notificare determinatidata breach (violazione dei dati personali) all’autorità di controllo entro 72 ore;
- regolamentare i trasferimenti di dati verso Paesi extra-UE.
Cosa significa operativamente
Il GDPR non riguarda soltanto informative e consensi. Incide direttamente su come viene progettato un gestionale, quali dati raccoglie, chi può accedervi, per quanto tempo vengono conservati, dove sono archiviati, quali fornitori li trattano e come vengono protetti.
In una frase
Il GDPR chiede di trattare soltanto i dati necessari, per finalità definite, con responsabilità chiare, accessi controllati e misure adeguate di protezione.